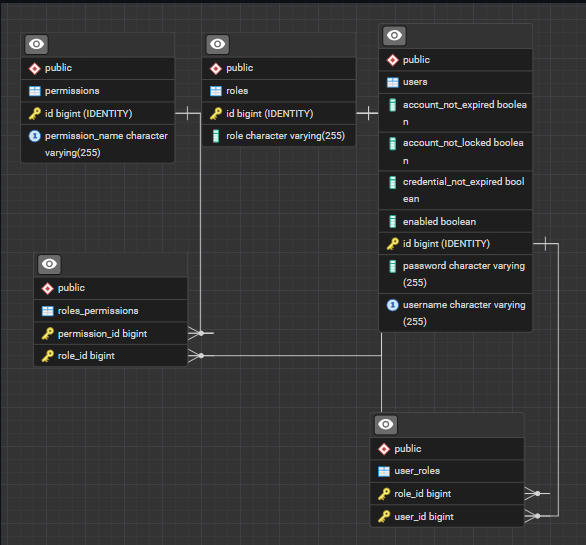
¿Qué problema resolvía?
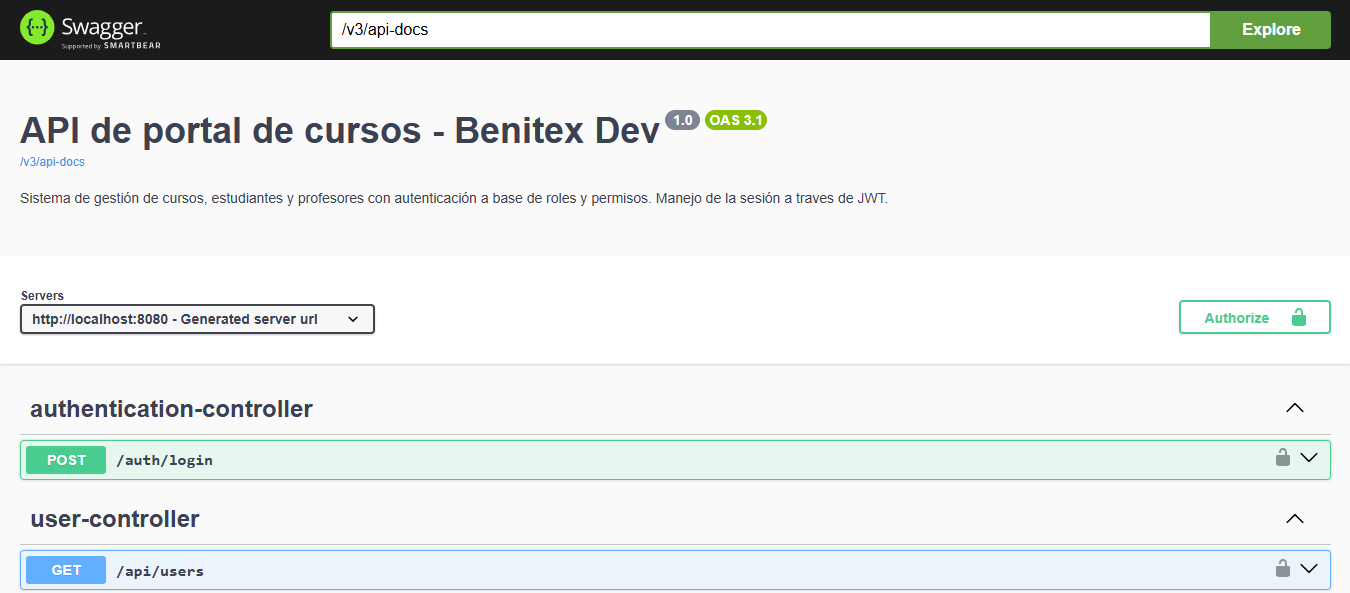
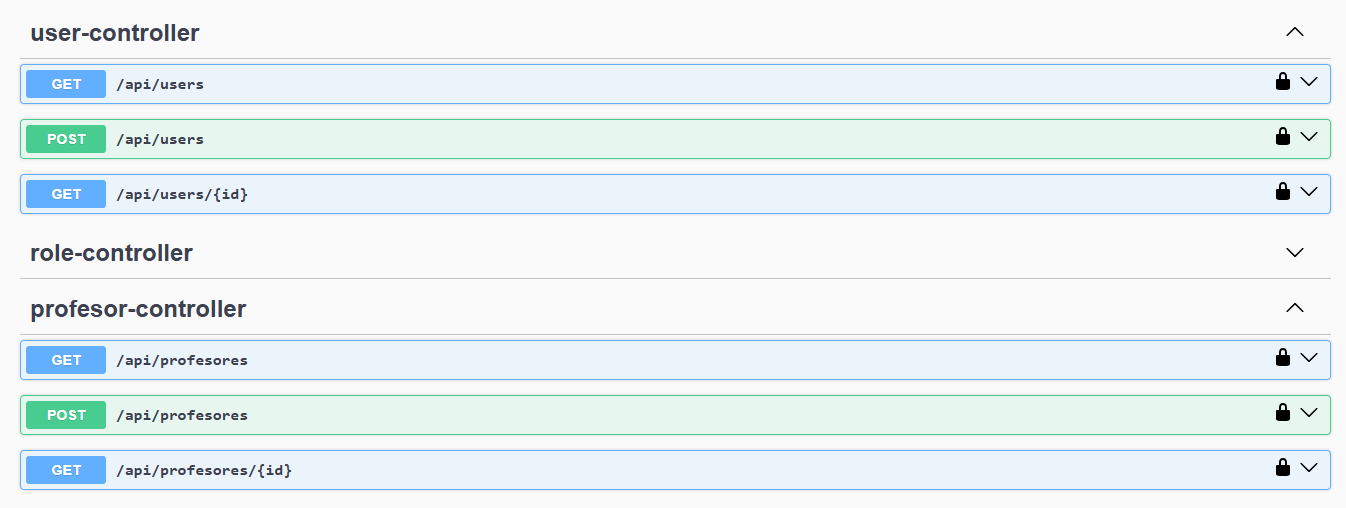
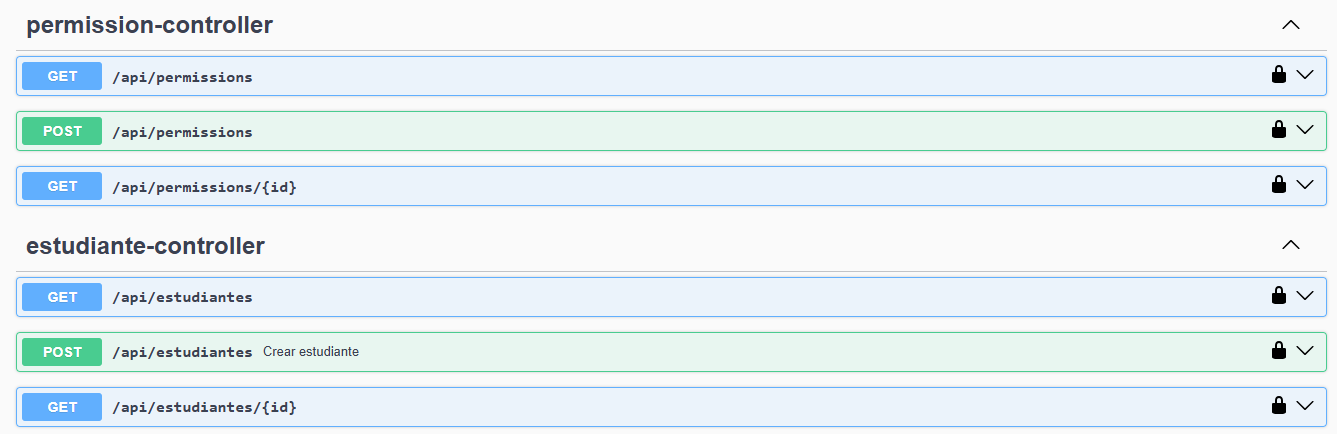
Una plataforma educativa necesita centralizar su información académica y controlar qué operaciones puede realizar cada tipo de usuario. El proyecto resuelve ese problema mediante un modelo de permisos granular que separa las responsabilidades de administradores, profesores y estudiantes.
¿Cómo lo desarrollé?
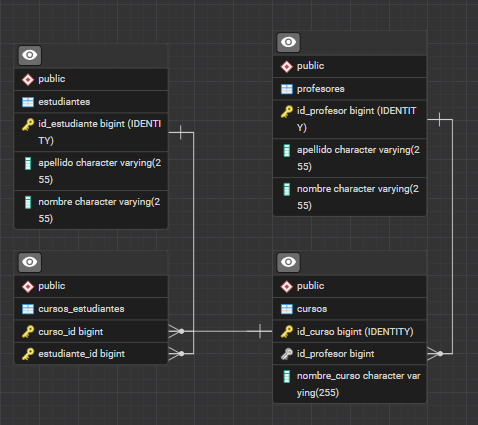
Desarrollé la API con Java 17, Spring Boot 3.5 y Spring Security. Implementé autenticación mediante JWT, autorización basada en roles y permisos, persistencia con Spring Data JPA y PostgreSQL, y documentación interactiva con Swagger. También migré la base desde MySQL, resolví diferencias de tipos y zona horaria, y preparé un entorno reproducible con Docker Compose y volúmenes persistentes.
Lo que aprendí
- Diseño de seguridad RBAC con relaciones entre usuarios, roles y permisos.
- Implementación de autenticación y autorización mediante Spring Security y JWT.
- Migración de MySQL a PostgreSQL y resolución de diferencias entre motores.
- Contenerización de la API y la base de datos con Docker Compose.
Próximas mejoras
- Completar la edición de cursos propios para el rol profesor.
- Incorporar inicio de sesión social con Google y GitHub.
- Agregar pruebas automatizadas de seguridad y reglas de negocio.
- Configurar integración y despliegue continuos.